Qu’est ce que le TPM 2.0 ?
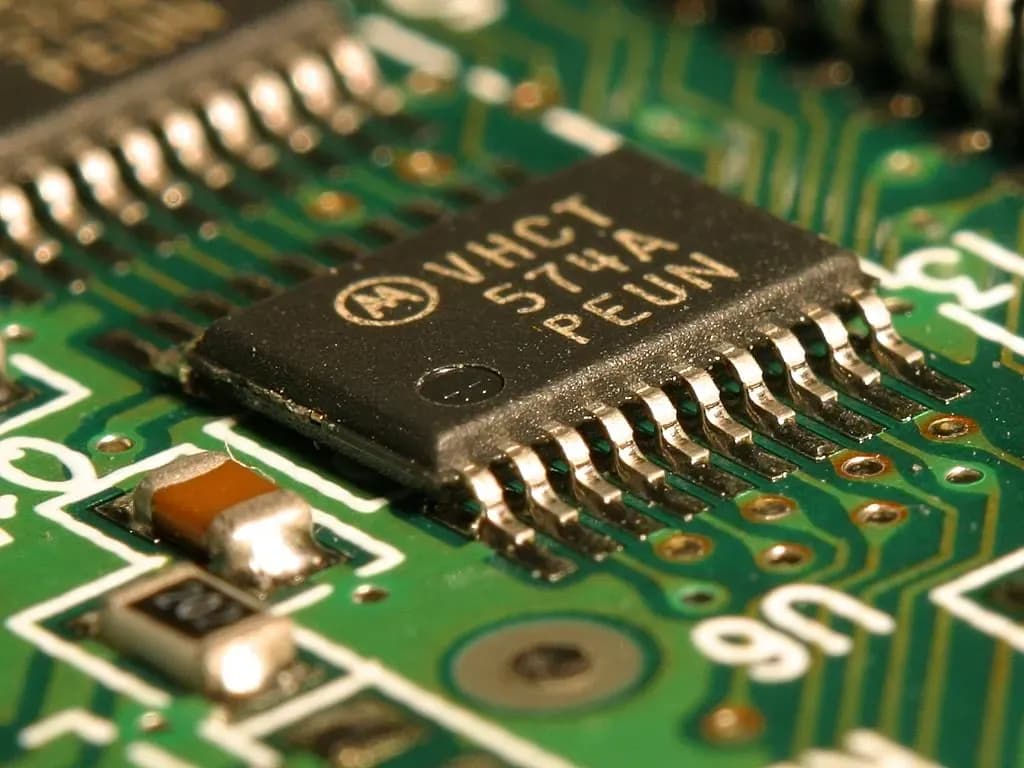
Le TPM 2.0 (Trusted Platform Module 2.0) est une puce de sécurité placée sur la carte mère ou intégrée directement au processeur. Sa fonction est de protéger les données sensibles d'un système, à commencer par les clés de chiffrement. Il s'agit de la dernière version d'une technologie développée par le Trusted Computing Group (TCG), un consortium de l'industrie informatique. La norme a été adoptée par l'Organisation internationale de normalisation (ISO) et la Commission électrotechnique internationale (IEC) sous la référence ISO/IEC 11889.
Ce que fait la puce
Le TPM 2.0 génère des clés de chiffrement propres à la machine et les conserve dans son propre espace de stockage. Au démarrage, il participe à la vérification de l'intégrité du système avant que celui-ci ne soit autorisé à démarrer. Il sert aussi de base aux outils de chiffrement de disque comme BitLocker, qui s'appuient sur lui pour protéger le contenu du support de stockage.
Son intérêt principal tient à l'isolation : le TPM offre un espace de calcul séparé du système d'exploitation. Les clés qu'il protège ne sont donc pas exposées aux logiciels qui tournent sur la machine, ce qui complique sérieusement la tâche d'un attaquant.
Les menaces qu'il permet de contrer
Le premier bénéfice concerne le vol de données. Si un disque chiffré est extrait de la machine, son contenu reste illisible sans les clés conservées dans le TPM. Le deuxième porte sur les attaques au démarrage : en contrôlant l'intégrité du système dès la mise sous tension, le TPM bloque les attaques qui ciblent le processus de boot. Enfin, le stockage sécurisé des informations d'identification rend plus difficile le vol de mots de passe et d'identités numériques.
Microsoft a fait du TPM 2.0 une exigence pour Windows 11. L'objectif est d'élever le niveau de sécurité de base de l'ensemble des machines Windows, ce qui rend le travail des attaquants plus difficile à l'échelle de tout le parc.
Vérifier et activer le TPM
Sur un PC de moins de cinq ans, il y a de fortes chances qu'un TPM 2.0 soit déjà présent. La vérification se fait en quelques étapes :
- Sous Windows, saisissez « tpm.msc » dans la barre de recherche. Si des informations sur la version du TPM s'affichent, la machine en est équipée.
- S'il est désactivé, redémarrez et entrez dans le BIOS/UEFI, généralement avec la touche F2 ou Suppr au démarrage, puis activez l'option liée au TPM, souvent rangée dans les paramètres de sécurité.
- Certains fabricants, comme Asus, proposent des mises à jour du BIOS qui activent automatiquement le TPM 2.0.
Le TPM fonctionne en lien étroit avec le firmware de la carte : pour aller plus loin sur la chaîne de démarrage sécurisée, consultez notre article sur le BIOS et le Secure Boot.
Une technologie appelée à s'étendre
L'importance du TPM 2.0 devrait continuer de croître. On peut s'attendre à le voir gagner d'autres équipements connectés, ce qui renforcerait la sécurité de l'internet des objets. À plus long terme, les futures versions pourraient intégrer des algorithmes de chiffrement résistants aux attaques quantiques. Si la sécurité matérielle fait partie de votre cahier des charges, nos équipes peuvent vous aider à identifier les plateformes compatibles TPM 2.0.